

Een veilige digitale basis
Betrouwbare IT voor publieke organisaties
Centrale en lokale overheden staan midden in de samenleving. Inwoners, ondernemers en ketenpartners verwachten dat dienstverlening altijd beschikbaar, toegankelijk en veilig is. Tegelijkertijd nemen de eisen rondom informatiebeveiliging, digitale weerbaarheid en verantwoording toe.
Benieuwd wat dit betekent voor jouw organisatie? Onze specialisten denken graag mee.

Een greep uit onze partnerships


Grip op IT
voor de overheid
Overzicht in de hele IT‑keten
Security en compliance geregeld
Ondersteuning van interne IT‑teams
Grip op verandering en continuïteit
IT die het werk ondersteunt
zonder op te vallen
Wanneer IT goed is ingericht, merk je het nauwelijks. Systemen zijn beschikbaar. Werkplekken reageren snel. Medewerkers werken veilig op kantoor, thuis of onderweg.
Achter de schermen monitoren we infrastructuur, verbindingen en beveiliging continu. We bouwen redundantie in, beperken risico’s en grijpen in voordat verstoringen impact hebben op de dienstverlening.
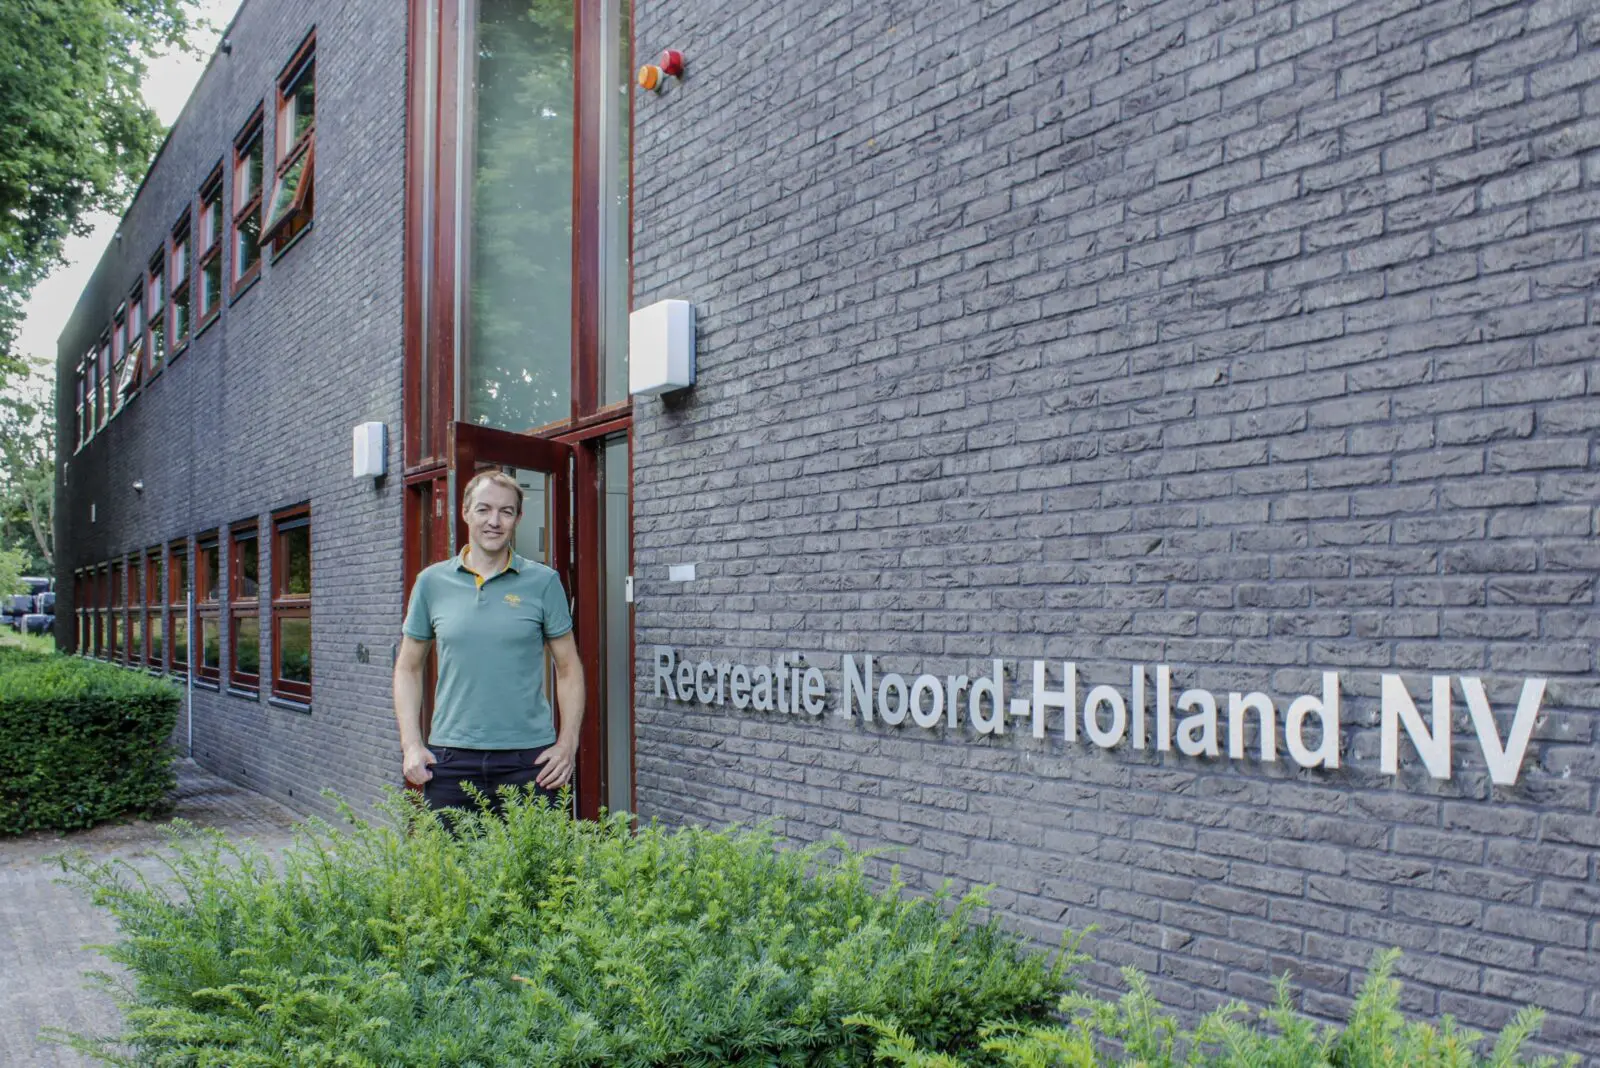
Recreatie Noord-Holland
bouwt aan de toekomst
Met ruim honderd medewerkers, zes locaties en steeds meer digitale systemen groeit het belang van een stabiele en veilige IT-omgeving. Lees hoe Recreatie Noord-Holland samen met Yielder werkt aan flexibiliteit, informatiebeveiliging en continuïteit.
Digitale weerbaarheid
als bestuurlijke verantwoordelijkheid
Cyberveiligheid is allang geen exclusieve verantwoordelijkheid meer van de IT-afdeling. Bestuurders worden steeds nadrukkelijker verantwoordelijk gehouden voor digitale weerbaarheid en risicobeheersing.
Van gemeentelijke organisatie tot uitvoeringsinstantie: wij vertalen wet- en regelgeving naar praktisch uitvoerbare maatregelen.
Daarom ondersteunen wij overheidsorganisaties met:
- Risicogestuurd werken volgens BIO2
- Inrichting en ondersteuning van ISMS-processen
- Voorbereiding op ENSIA-verantwoording
- NIS2- en Cyberbeveiligingswet-trajecten
- Security monitoring, SOC- en SIEM-diensten
- Leveranciers- en ketenrisicobeheer
- Continuïteits- en herstelplannen
Zo ontstaat niet alleen een veilige IT-omgeving, maar ook aantoonbare beheersing richting bestuur, audits en toezichthouders.
Een partner die de publieke sector begrijpt
Van gemeenten tot provincies en veiligheidsregio’s: publieke organisaties moeten kunnen rekenen op een veilige, beschikbare en beheersbare IT-omgeving. Wij zorgen voor een digitale basis die ondersteunt, beschermt en meebeweegt met de organisatie. En aansluit op de eisen van publieke dienstverlening en relevante wet- en regelgeving.
Onze ervaring strekt zich uit van gemeenten en samenwerkingsverbanden tot uitvoeringsorganisaties, veiligheidsregio’s en waterschappen. Daardoor begrijpen wij niet alleen de techniek, maar ook de bestuurlijke, juridische en organisatorische context waarin publieke organisaties opereren.
Wij hebben ervaring binnen o.a. de volgende typen publieke organisaties:
- Gemeenten en gemeentelijke samenwerkingsverbanden
- Provincies
- Waterschappen
- Veiligheidsregio’s
- Omgevingsdiensten
- Uitvoeringsorganisaties en ZBO’s
- Gemeenschappelijke regelingen
Zo blijft de centrale & lokale overheid
draaien in de praktijk

Samenwerken zonder ruis

Begrijpen wat belangrijk is
We verdiepen ons in jouw organisatie, dienstverlening en uitdagingen.
Flexibele samenwerking
Van volledige ontzorging tot samenwerking met je eigen IT-team.


Zorgvuldig implementeren
Met minimale impact op medewerkers, inwoners en dienstverlening.
Blijven ondersteunen
Met beheer, security en advies houden we de digitale basis betrouwbaar.




Bespreek jouw uitdaging
Onze overheidsspecialisten denken graag mee over IT, security en digitale werkplekken binnen de publieke sector.
Veelgestelde vragen
Bekijk onze FAQ’s voor meer informatie. Vragen? Neem contact op, wij helpen je graag!
Overheidsorganisaties hebben te maken met verschillende kaders en verplichtingen voor informatiebeveiliging en privacy. De BIO2 (Baseline Informatiebeveiliging Overheid 2) vormt het basisnormenkader voor informatiebeveiliging voor Rijk, gemeenten, provincies en waterschappen. De BIO2 sluit aan op ISO 27001/27002 en kent een nadrukkelijk risicogerichte aanpak. Daarnaast spelen onder andere de AVG, NIS2/Cyberbeveiligingswet en, voor gemeenten, ENSIA een belangrijke rol.
Yielder helpt publieke organisaties om deze eisen te vertalen naar concrete IT- en securitymaatregelen, zodat compliance niet alleen op papier staat, maar onderdeel wordt van de dagelijkse IT-omgeving.
NIS2 is gericht op het verhogen van de digitale weerbaarheid van essentiële en belangrijke organisaties. Voor gemeenten betekent dit onder andere aandacht voor risicobeheer, beveiligingsmaatregelen en het melden van significante cyberincidenten. De Informatiebeveiligingsdienst beschrijft gemeenten in dit kader als essentiële entiteiten.
Een goede voorbereiding begint daarom met inzicht: welke risico’s bestaan er, welke maatregelen zijn al ingericht en waar zitten nog hiaten? Vanuit dat vertrekpunt kunnen techniek, processen, monitoring en verantwoordelijkheden gericht worden ingericht.
Yielder kan daarbij ondersteunen vanuit infrastructuur, cloud, workplace en cybersecurity, met als doel een omgeving die niet alleen veilig is, maar waarvan de beheersing ook aantoonbaar kan worden gemaakt.
Voor een overheidsorganisatie is IT direct verbonden met de publieke dienstverlening. Burgerzaken, vergunningverlening, het sociaal domein, bestuurlijke processen en andere diensten zijn afhankelijk van beschikbare systemen, applicaties en verbindingen. Dit komt ook nadrukkelijk terug in jullie eigen positionering voor lokale overheden.
Daarom kijken we verder dan alleen beschikbaarheid van individuele systemen. Netwerk, cloud, werkplek, security, monitoring, redundantie en continuïteit moeten als één geheel functioneren. Zo verklein je de kans dat een technische verstoring direct gevolgen heeft voor medewerkers, inwoners of ketenpartners.
Overheidsorganisaties werken steeds meer in digitale ketens. Juist daarom is het belangrijk om niet alleen naar de eigen techniek te kijken, maar ook naar toegangsbeheer, logging, monitoring en de afspraken met leveranciers en ketenpartners.
De BIO2 is mede bedoeld om veilige digitale samenwerking tussen overheidsorganisaties, uitvoeringsorganisaties en leveranciers te ondersteunen en een gemeenschappelijke basis voor beveiliging te bieden.
Yielder helpt om techniek, security en dienstverlening integraal te benaderen, zodat de organisatie zelf regie en inzicht houdt, ook wanneer onderdelen van de IT-dienstverlening zijn uitbesteed.
Alleen beveiligingsmaatregelen implementeren is niet voldoende. Overheidsorganisaties moeten inzicht kunnen geven in de manier waarop risico’s worden beheerst. De BIO vormt hiervoor het basisnormenkader. Voor gemeenten is ENSIA (Eenduidige Normatiek Single Information Audit) het systeem waarmee zij verantwoording afleggen over informatieveiligheid, waarbij de BIO de basis vormt.
Daarom zijn onder andere logging, monitoring, rapportages en vastgelegde beheer- en securityprocessen belangrijk.